Не добавляйте "новых" друзей в Steam и Discord – они могут получить доступ к вашему ПК через игру Survive the Nights

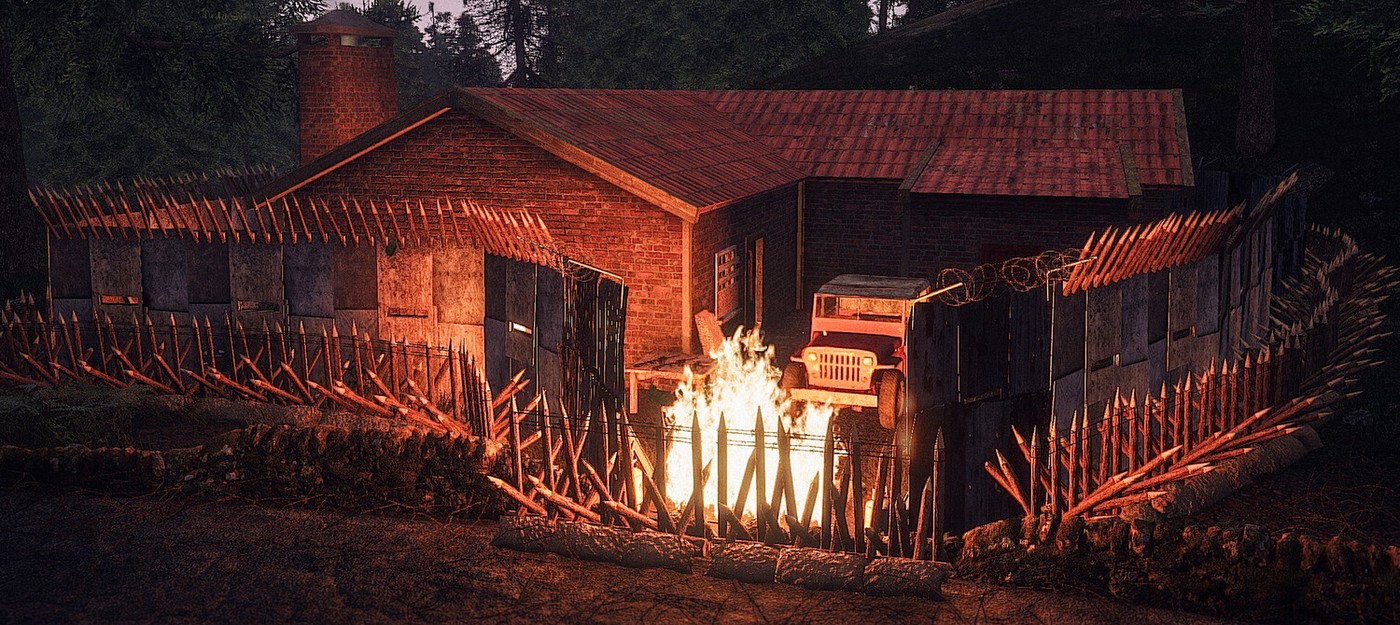
Survive the Nights задумывалась как зомби-сурвайвал про строительство укрытий и ночные осады, но теперь у неё появилась незапланированная роль. Игра стала рабочим инструментом мошенников.
Схема простая: незнакомец добавляется в друзья в Discord, пару дней дружелюбно болтает, а потом настойчиво предлагает вместе сыграть именно в этот малоизвестный тайтл из Steam.
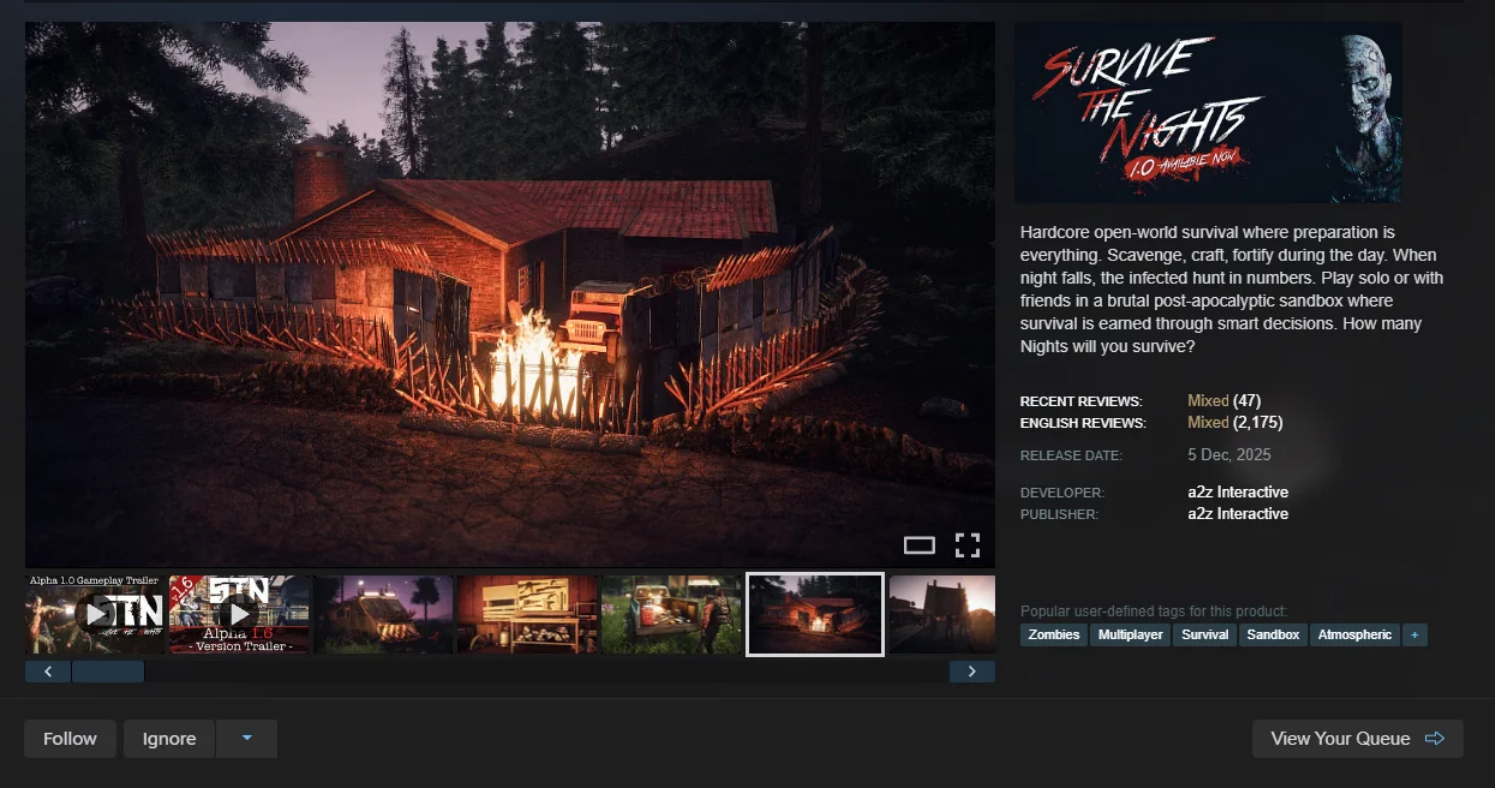
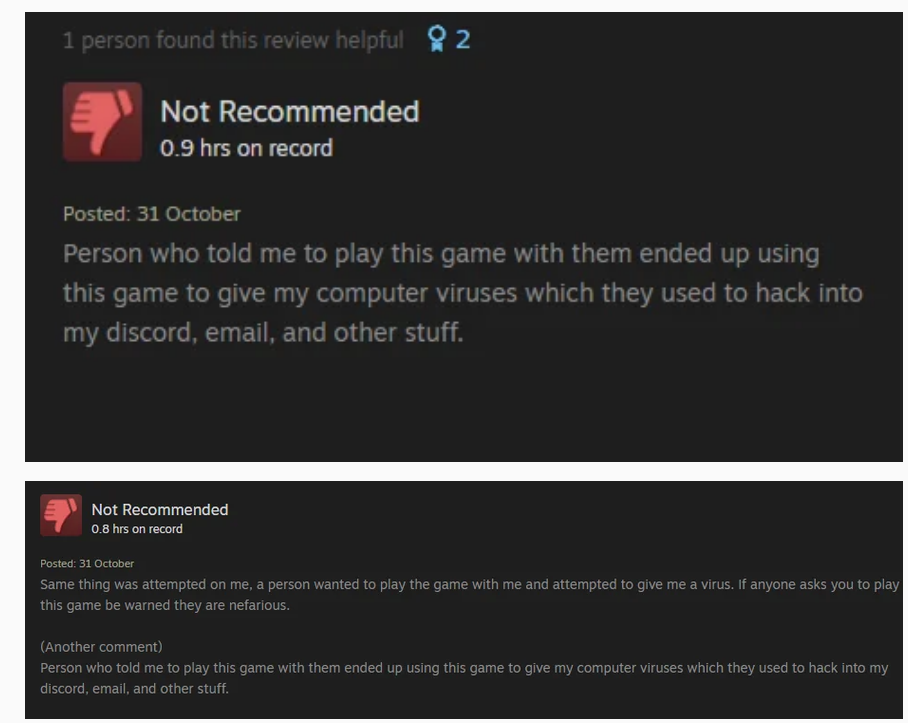
Мошенники действуют в два хода. Сначала жертве предлагают кооперативный хоррор Devour. Игра совершенно безопасная, и нужна она только для того, чтобы человек расслабился и привык играть с новым знакомым. Следом на сцене появляется Survive the Nights, и в свежих отзывах в Steam уже лежат описания этой же истории слово в слово.
Одиночный режим, судя по всему, ничем не грозит. Опасен мультиплеер, причём и подключение к чужой сессии, и открытое публичное лобби, куда злоумышленник может зайти сам. Разработчики ответили на жалобы версией, что пострадавших могли уговорить поставить сторонний софт или мод, так что точный механизм атаки пока не подтверждён.
Важная деталь в том, что сама игра может не содержать ни строчки вредоносного кода. Именно этим объясняется, почему страница спокойно висит в Steam и не попадает под фильтры Valve. Специалист, который месяцами разбирает отчёты об уязвимостях, найденных с помощью ИИ, объяснил, почему игры стали удобной мишенью:
Игры часто используют большие самописные сетевые стеки, иногда на небезопасных языках, их почти никто не анализирует, а разработчики мало думают о безопасности. Похоже, ИИ наконец сделал целевые атаки достаточно простыми, чтобы они окупались.
Ещё один возможный сценарий выглядит как кастомная карта или контент из Мастерской. Плохо написанная игра просто исполняет всё, что злоумышленник спрятал внутри.
Инди здесь не исключение, просто в маленьких студиях патчи выходят медленнее, а иногда не выходят вовсе. В 2022 году Bandai Namco отключила ПК-серверы Dark Souls 3 из-за эксплойта удалённого выполнения кода. В 2023-м Rockstar экстренно латала дыру в GTA Online, через которую можно было портить чужие аккаунты. В CS:GO тоже находили уязвимость, срабатывавшую при подключении к чужому лобби.
Один из разработчиков Orbital Gear рассказал, что их игре больше десяти лет и мошенники недавно нашли в ней старую ошибку. Чтобы заманить людей, они изображали маркетинговую кампанию по "возрождению" игры и обещали хорошие деньги за совместные матчи.
Реакция на Reddit оказалась предсказуемой. Народ дружно покрутил пальцем у виска и спросил, зачем вообще принимать заявки от случайных людей. Опытные пользователи Discord перечислили характерные признаки мошенника:
обращение через "@ник" в первом же сообщении
вопрос "откуда ты?" почти сразу после знакомства
настойчивое желание "кое-что показать"
Самый простой фильтр встроен в сам Discord. Достаточно разрешить заявки в друзья только от участников общих серверов, хотя и это не панацея. Кто-то метко назвал всю схему электронной версией фургона с бесплатными конфетами.
- Издатель отозвал игру из библиотеки Steam спустя 13 лет после активации
- Valve разделила достижения в Steam, и игроки считают это обновление одним из лучших в истории
- Steam перевалил за 43 миллиона онлайна – откуда берутся все эти игроки
Об авторе