Шпионские чипы в крипто-кошельках Ledger из магазинов помогли украсть 93 миллиона долларов

Аппаратный криптокошелек обычно считают самым надежным способом хранить цифровые активы. Приватные ключи в таком гаджете не покидают защищенный чип и не контактируют с интернетом. Однако расследование, которое продолжается прямо сейчас, показало, что и такая защита не дает стопроцентной гарантии.
Перепродавцы Ledger в Юго-Восточной Азии и Европе продавали взломанные кошельки со встроенными модулями eSIM и LTE. С их помощью злоумышленники похищали фразы восстановления и выводили средства.
Сообщается, сумма украденного уже достигла как минимум 93 миллиона долларов и продолжает расти, при этом девайсы, купленные напрямую у Ledger, пока не затронуты.
Первый кошелек с "закладкой" обнаружили у реселлера Cryptobilis, который теперь полностью прекратил продажу аппаратных кошельков всех брендов. Зараженный девайс продали в магазине в Малайзии, хотя Cryptobilis работает также в Индонезии и на Филиппинах. В ассортименте реселлера есть и кошельки других производителей:
Trezor
Coolwallet
Tangem
Сообщений о модифицированных гаджетах этих брендов пока не поступало, все найденные экземпляры относятся к Ledger.
Взломанные кошельки уже некоторое время изучает исследователь Марк Карпелес, известный как бывший глава биржи Mt. Gox. Один из гаджетов попал к нему через Amazon Japan – девайс купили у китайского продавца, а отправили его из Малайзии.
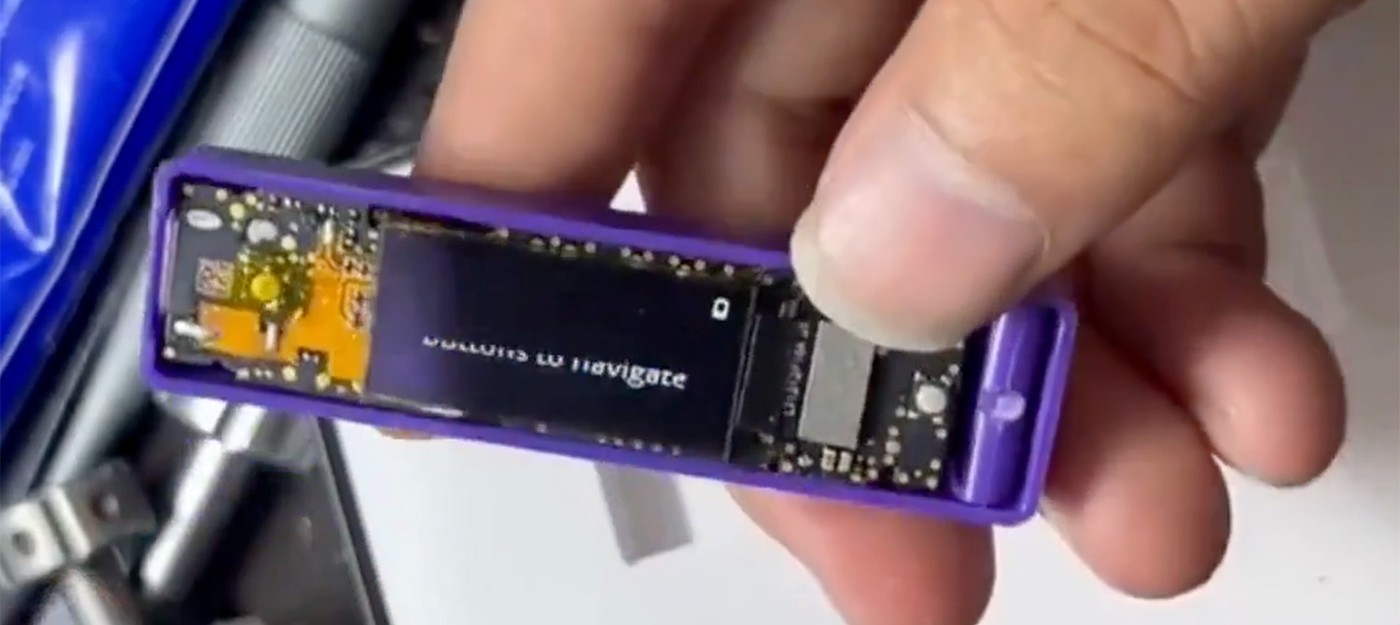
11 октября появилось видео, где крупным планом показано, как устроена схема. По словам автора публикации, магазин в Малайзии годами числился официальным авторизованным реселлером. За кулисами преступники устанавливали в каждый кошелек микроскопические шпионские чипы, заново упаковывали девайс и отправляли ничего не подозревающим покупателям, а гаджет незаметно перехватывал их приватные ключи.
Как выглядит механизм кражи:
Под блоком дисплея спрятана гибкая печатная плата, которая считывает изображение на экране в момент первоначальной настройки, когда кошелек показывает фразу восстановления. Затем перехваченные данные уходят через связку eSIM и LTE прямо к злоумышленникам, без участия компьютера или смартфона владельца.
Ledger уже опубликовала рекомендации для покупателей Cryptobilis:
если кошелек куплен у Cryptobilis в течение последних 90 дней, не стоит проводить первоначальную настройку, так как именно на этом этапе происходит утечка
если настройка уже выполнена, активы нужно перевести на новый кошелек с новой сид-фразой
Тем временем появились сообщения из Европы. Энтузиаст по имени Йоханнес, по всей видимости живущий в Германии, нашел как минимум два взломанных кошелька в MediaMarkt, одной из крупнейших сетей магазинов электроники и бытовой техники.
В первом купленном экземпляре оказались точно такие же аппаратные модификации, как в азиатских образцах, а значит, случаи в Азии и Европе могут быть связаны.
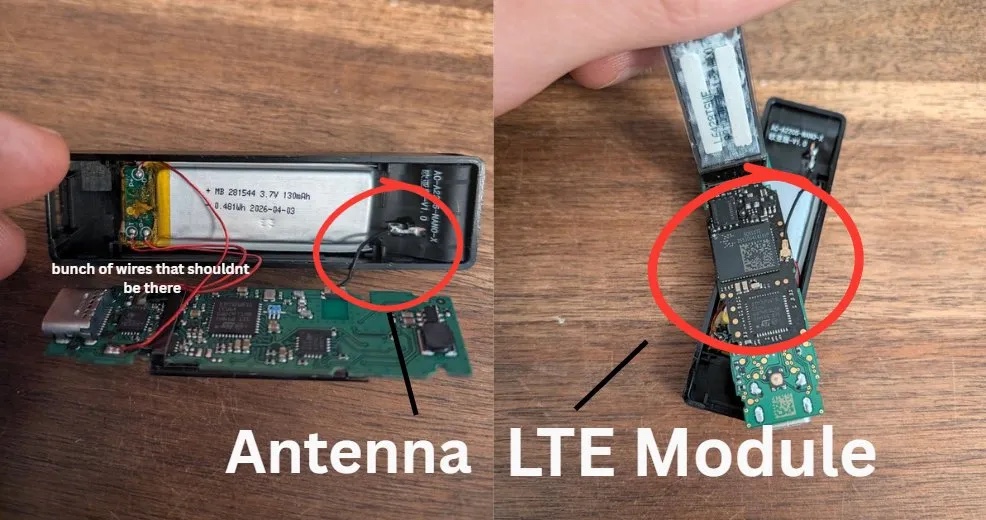
Йоханнес купил второй кошелек в другом магазине MediaMarkt, и тот тоже оказался модифицированным. Большинство найденных до сих пор взломанных гаджетов, по подтвержденным данным, новые, а не возвращенные покупателями. Это отличает схему от распространенной тактики, когда мошенники покупают технику, модифицируют ее и сдают обратно в магазин, чтобы жертвой стал следующий покупатель.
По просьбе Йоханнеса сотрудник одного из магазинов проверил складские данные, и как минимум один экземпляр поступил от Aqipa GmbH. Этот дистрибьютор работает по всей Европе, так что масштаб проблемы может выйти далеко за пределы MediaMarkt и Германии. Ledger пока не опубликовала отдельных рекомендаций по европейским случаям, но, скорее всего, они окажутся аналогичными.
В своем блоге Карпелес отмечает, что ранние версии взломанных кошельков с eSIM содержали импланты кустарной сборки. При этом аппаратные модули в последних находках, судя по всему, изготовлены на заказ. Если это так, где-то может работать целая производственная линия, которая перехватывает кошельки Ledger и массово выпускает модифицированные экземпляры.
Ledger публикует инструкции по проверке физической целостности для каждой модели своих кошельков, включая фотографии всех компонентов. По этим снимкам владельцы могут внимательно осмотреть гаджет и найти посторонние элементы.
Программное обеспечение для кошельков следует скачивать только с официального сайта Ledger. Сделать это непросто, ведь в сети много мошеннических сайтов, которые выдают себя за официальные и распространяют зараженные приложения.
- Офицер ЦРУ признал хищение почти $200 млн, в его доме нашли 300 золотых слитков и $2 млн наличными
- В горах Мексики накрыли ферму картеля – 300 видеокарт, спутниковые тарелки и врезка в ГЭС
- 22-летнему фанату Minecraft светит до 20 лет тюрьмы за кражу $245 миллионов в криптовалюте
Об авторе