Хакеры из BYOD взломали медицинский центр Нью-Мексико, но позже разблокировали больничный сектор и предложили выплатить по 2500 долларов всем пострадавшим пациентам

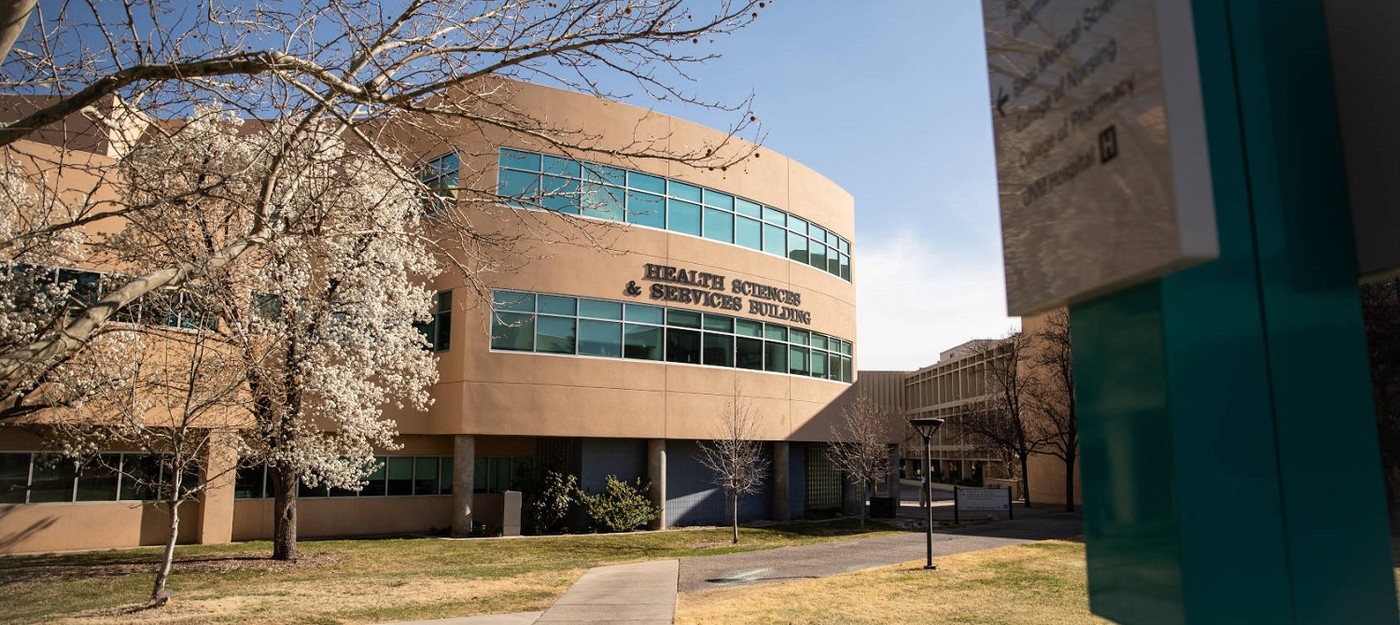
ИТ-специалисты Медицинского научного центра Университета Нью-Мексико (UNM Health Sciences Center) в понедельник около 11 утра обнаружили киберугрозу и приступили к её локализации. С 12:30 до 14:30 клиника временно перенаправляла машины скорой помощи в другие больницы Альбукерке и Санта-Фе. Плановые операции и приём пациентов в тот день отменили, пока команды защищали сеть.
Масштаб проблемы определяется ещё и тем, что больница UNM Hospital остаётся единственным в штате травматологическим центром первого уровня.
Во вторник днём центр сообщил, что критически важные электронные системы вновь работают. В заявлении говорилось:
Все больницы UNM Health полностью открыты, поток машин скорой помощи вернулся в обычный режим, а клиники возобновили приём по расписанию и плановые процедуры. По результатам оценки, инцидент затронул часть пользовательских девайсов, но не проник в основные системы и серверы. Специалисты совместно с внешними партнёрами защитили сеть и уведомили правоохранительные органы штата и федерального уровня.
Занятия в медицинской школе, колледжах сестринского дела, фармации и общественного здравоохранения во вторник отменили. Сотрудников, не занятых в критичных задачах, попросили остаться дома. Позже университет сообщил:
Занятия и исследовательская работа в UNM Health Sciences Center возобновились в среду, а клиническая деятельность во всех учреждениях UNM Health полностью восстановлена.
Инцидент расследуют как уголовное дело, что, вероятно, ограничивает объём публичной информации. UNM не называл случившееся атакой программы-вымогателя.
Параллельно хакерская группа BYOD внесла университет в список жертв на своём сайте утечек. В публикации утверждалось, что были скомпрометированы 36 тысяч машин в основном кампусе и больничном секторе. Кроме того, группа заявила о доступе к двум базам данных Oracle, системам кадров и расчёта зарплат, студенческим записям, внутренней почте и спискам электронных медицинских карт.
BYOD также утверждала, что располагает персональными данными всех студентов и сотрудников, включая номера социального страхования. Согласно републикации Dark Web Informer, в объявлении говорилось:
Вся ваша сеть и инфраструктура под нашим контролем, весь университет ПОЛНОСТЬЮ. В общем, где нас искать, вы знаете (вкладка контактов).
Во вторник группа опубликовала новое сообщение с предложением бесплатных ключей расшифровки для оставшихся заблокированных девайсов, но только в больничном секторе. Полный текст звучал так:
Мы предлагаем ключ расшифровки для оставшихся заблокированных девайсов бесплатно (ТОЛЬКО для больничного сектора). Мы не знали, что там работают машины, связанные с помощью пациентам в реальном времени (если бы речь шла только о записях на приём, информации о пациентах и исследовательских данных, мы бы оставили всё заблокированным).
Данные мы по-прежнему оставляем у себя, но ключ расшифровки для больничного сектора предоставим. Свяжитесь с нами через Session. Любому пострадавшему пациенту: предоставьте нам доказательства, и мы заплатим вам до 2500 долларов каждому за доставленные неудобства.
Ещё раз приносим извинения. У нас есть мораль и есть сердце, мы не злодеи, но мы будем и дальше привлекать компании к ответственности за плохую защиту, приводящую к компрометации любых клиентских данных. Именно ради этого мы и появились, и намерены держаться этой линии.
Неясно, помогла ли BYOD с расшифровкой при восстановлении систем UNM Health Sciences Center. Медицинский центр не ответил на запрос журналистов по этому вопросу. Официальные заявления университета не подтверждают слова группы, так что реальный масштаб утечки остаётся непроверенным.
BYOD, судя по всему, появилась около месяца назад. Одной из её прежних целей стала Trump Mobile, где группа выложила базу из 3615 клиентских записей. Журналисты и специалисты по безопасности позднее подтвердили подлинность части данных. В файле были настоящие имена, адреса электронной почты, номера телефонов, физические адреса и сведения о заказах.
По информации International Cyber Digest, среди записей оказались данные технического директора Trump Organization Эрика Бруннетта и конгрессмена Майка Келли. BYOD утверждала, что взлом произошёл после заражения вредоносным ПО девайса у партнёра, компании Liberty Mobile. По версии группы, Trump Mobile ответила, что у неё нет команды безопасности для реагирования на инцидент.
- Американские регуляторы боятся за будущее банков – их пугают кибератаки, ИИ и китайцы
- В США судят владельца фирмы, которая брала деньги за устранение последствий от атак хакеров-шифровальщиков, а не деле платила хакерам выкуп и оставляла себе остаток средств
- Утечка данных Пентагона затронула около 3 миллионов человек, а злоумышленники почти 10 месяцев имели доступ к базе персонала
Об авторе