ФБР закрыло более 40 северокорейских ферм ноутбуков в Техасе и изъяло 200 девайсов

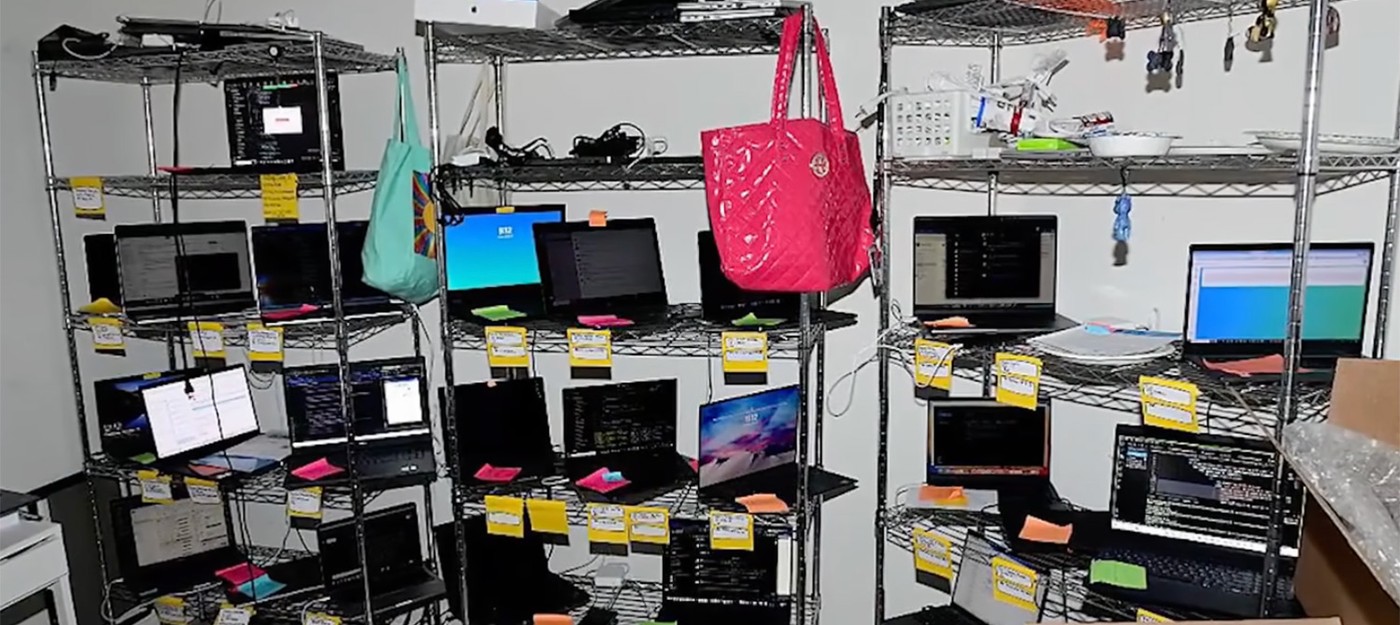
ФБР при поддержке специалистов по кибербезопасности из CrowdStrike провело одну из крупнейших операций против северокорейских "ферм ноутбуков" на территории США. Как сообщает The New York Times, только в Техасе ликвидировали более 40 таких точек и изъяли больше 200 девайсов. CrowdStrike помогала выявить эти сети и нарушить их работу.
Арестов пока не было. Власти решили остановить фермы как можно быстрее и не стали ждать, пока прокуратура подготовит обвинения против причастных. Участников схемы при этом предупредили, что продолжение работы с удалённым мошенничеством может обернуться уголовным преследованием.
Схема устроена так – северокорейские IT-специалисты под чужими или вымышленными личностями устраиваются на удалённую работу в американские компании, а работодатель отправляет рабочий ноутбук на адрес в США. Там девайс принимает посредник – он держит ноутбук включённым и подключённым к сети, а настоящий "сотрудник" управляет им удалённо, так что для систем безопасности всё выглядит так, будто работник находится в Штатах.
Через такие схемы КНДР зарабатывает в обход экономических санкций. По имеющимся оценкам, доход Пхеньяна составляет около 500 млн долларов в год. Жертвами становятся как небольшие стартапы, так и корпорации из списка Fortune 500.
Разоблачить нарушителя иногда помогают технические мелочи. IT-отдел Amazon вычислил одного северокорейского специалиста после того, как заметил задержку ввода с клавиатуры в 110 мс. Для человека, который якобы работает внутри США, такая задержка оказалась слишком большой и выдала его реальное местоположение.
Власти США наращивают давление на схему с прошлого года:
в 2025 году были закрыты 29 ферм ноутбуков в 16 штатах, через которые северокорейцы получили работу в более чем сотне американских компаний
в ноябре 2025 года четырёх граждан США и гражданина Украины осудили за помощь в подобных аферах, от которых пострадали более 240 компаний
недавно Министерство юстиции раскрыло обвинения против двух американцев и 10 граждан КНДР, базирующихся в Китае
По данным прокуроров, последняя группа за шесть лет, начиная с 2019 года, выманила более 3 млн долларов у 70 компаний. Личности ещё двух фигурантов дела пока остаются засекреченными.

В Северной Корее советуют пить литр пива для борьбы с жарой

Ядерные испытания в Северной Корее разбудили спящие разломы – землетрясения не прекращаются 8 лет
Несмотря на количество уже закрытых сетей, Адам Мейерс, отвечающий в CrowdStrike за противодействие киберпротивникам, считает, что схема "становится всё более распространённой и сложной". По его словам, оценить реальный масштаб проблемы трудно. В прошлом месяце CrowdStrike выявляла в среднем по два новых случая в день, но и это, скорее всего, лишь верхушка айсберга.
Вся операция держится на посредниках, которые живут в США и принимают у себя рабочие ноутбуки. Поначалу такая подработка выглядит как лёгкие деньги, однако со временем требования к участникам растут.
- Техас заморозил подключение 1800 дата-центров с запросом мощности в пять раз выше рекордного пикового спроса
- Двое американцев получили суммарно 16 лет тюрьмы за помощь северокорейским IT-специалистам в схеме удалённой работы
- В США грабитель притворился агентом иммиграционной службы, чтобы украсть PlayStation у подростка
Об авторе