В аппаратных криптокошельках Ledger обнаружили шпионский имплант – ущерб превысил 86 млн долларов

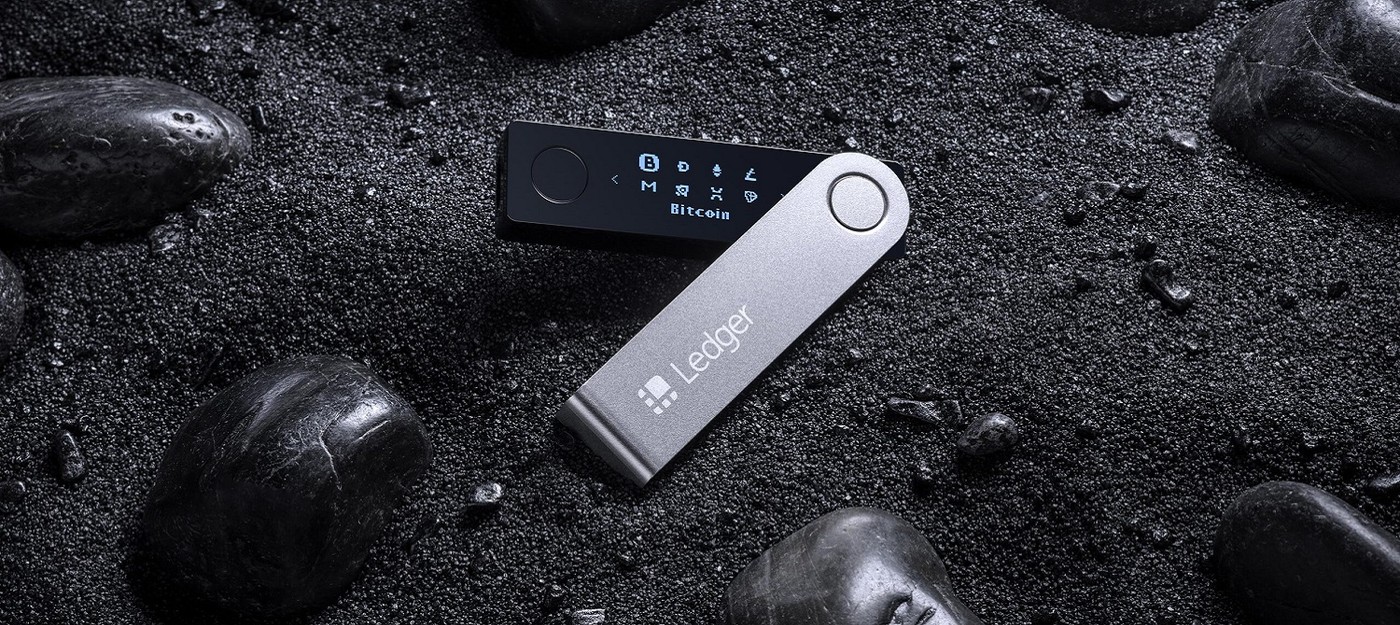
Французская компания Ledger, которая специализируется на разработке аппаратных (холодных) криптовалютных кошельков и решений для защиты цифровых активов, подтвердила, что в одном из кошельков, проданных через стороннего реселлера, обнаружен несанкционированный аппаратный имплант.
По данным пользователей, из-за атаки на цепочку поставок владельцы потеряли не менее 86 миллионов долларов. Расчёты YFarmX говорят о сумме более 100 миллионов.
В Ledger сообщили, что в ходе расследования подтвердилось следующее: в одном из девайсов пострадавших пользователей действительно был несанкционированный аппаратный имплант.
На сегодняшний день все подтверждённые случаи, связанные с раскрытым инцидентом с выводом средств 9 октября 2026 года, касаются девайсов, проданных через реселлера из Юго-Восточной Азии CryptoBillis.
CryptoBillis, по словам Ledger, прекратила продажи кошельков до завершения расследования. Сама Ledger добавила, что работает "с соответствующими органами, чтобы привлечь злоумышленников к ответственности".
13 октября производитель раскрыл принцип работы атаки на основе стороннего анализа. Имплант считывает изображение с экрана, расшифровывает отображаемую там фразу восстановления из 24 слов и передаёт данные по сети LTE через eSIM. Владелец фразы получает полный доступ к средствам, так как она позволяет восстановить приватные ключи на любом другом гаджете.
Ledger также изучает сообщения об имплантах в других кошельках и других регионах. Ещё 12 октября пользователи писали, что проблема может касаться не только Юго-Восточной Азии, но и Европы.
Судя по разборке пострадавшего девайса, опубликованной на Reddit, из корпуса извлекли аккумулятор, чтобы освободить место для импланта. По некоторым сообщениям, модуль располагался за экраном, на месте прокладки. Он, судя по всему, распаян на плате и получает данные именно с экрана, поэтому обходит стандартные средства обнаружения вмешательства в железо.
Ledger публикует изображения разборки своих кошельков, чтобы пользователи могли вскрыть корпус и сверить внутреннее устройство. Однако такие импланты легко упустить, даже если разбирать девайс внимательно. Сама Ledger отмечает, что её проверки целостности "не способны обнаружить несанкционированные физические изменения в железе, например шпионские импланты, если оригинальный защищённый элемент (Secure Element) остаётся нетронутым".
Единого мнения о безопасном хранении средств в сообществе пока нет. Чаще всего советуют держать ключи вообще вне электроники, например на бумаге, а лучше на более прочном и долговечном носителе. Покупка напрямую у производителя могла бы снизить риск, хотя CryptoBillis числилась официальным реселлером.
- Миллион покупателей мемкоина Трампа потеряли почти 4 миллиарда долларов, в то время как сам Трамп заработал на нём 635 миллионов
- Семья Трампа заработала 2.3 миллиарда долларов на крипте, в то время как инвесторы потеряли ровно столько же
- Цена биткоина упала ниже 60 тысяч долларов – самый низкий показатель за 2 года
Об авторе