Новый червь для Windows просит Claude оценить, сколько денег можно вытянуть из жертвы

Исследователи Cisco Talos обнаружили инфостилер для Windows под названием VOLTA-AUTODOXER. Вредонос собирает с ПК жертвы все доступные данные, а затем передаёт их ИИ-модели, по умолчанию Claude от Anthropic. Модель должна составить "оценку цели" и ранжировать ценности человека по сумме, которую из них можно извлечь.
На основе украденного VOLTA формирует структурированный "пакет улик" о человеке. Системный промпт предписывает модели действовать как "криминалистический аналитик разведки" и быть "прямолинейным, конкретным, точным". Если одна модель отказывается выполнять запрос, программа переключается на другую, а при необходимости обходится и без ИИ.
Набор похищаемых данных широкий:
пароли, cookie-файлы и сохранённые банковские карты из браузеров
почтовые профили Thunderbird и Outlook
аккаунты Roblox и OAuth-токены Microsoft
скриншоты экрана
конфигурационные файлы SSH и облачных провайдеров
все сохранённые пароли от Wi-Fi в открытом виде
Криптовалютные кошельки вредонос не просто копирует, а сразу пытается взломать их хранилища прямо на заражённой машине. Затем в досье добавляются геолокация и домашний адрес, работодатель и его домен, предполагаемый год рождения, метаданные об авторстве документов и последние четыре цифры платёжных карт.
Самая опасная часть работы VOLTA – так называемое живое обогащение данных. Используя украденные сессии, программа ищет в Gmail жертвы чеки от Amazon, DoorDash, Uber Eats, Grubhub, Walmart и PayPal, чтобы подтвердить домашний адрес. Параллельно она выгружает историю заказов Uber Eats и DoorDash, дополняет профиль через похищенный токен Discord и оценивает внутриигровые предметы Roblox через сервис Rolimons.
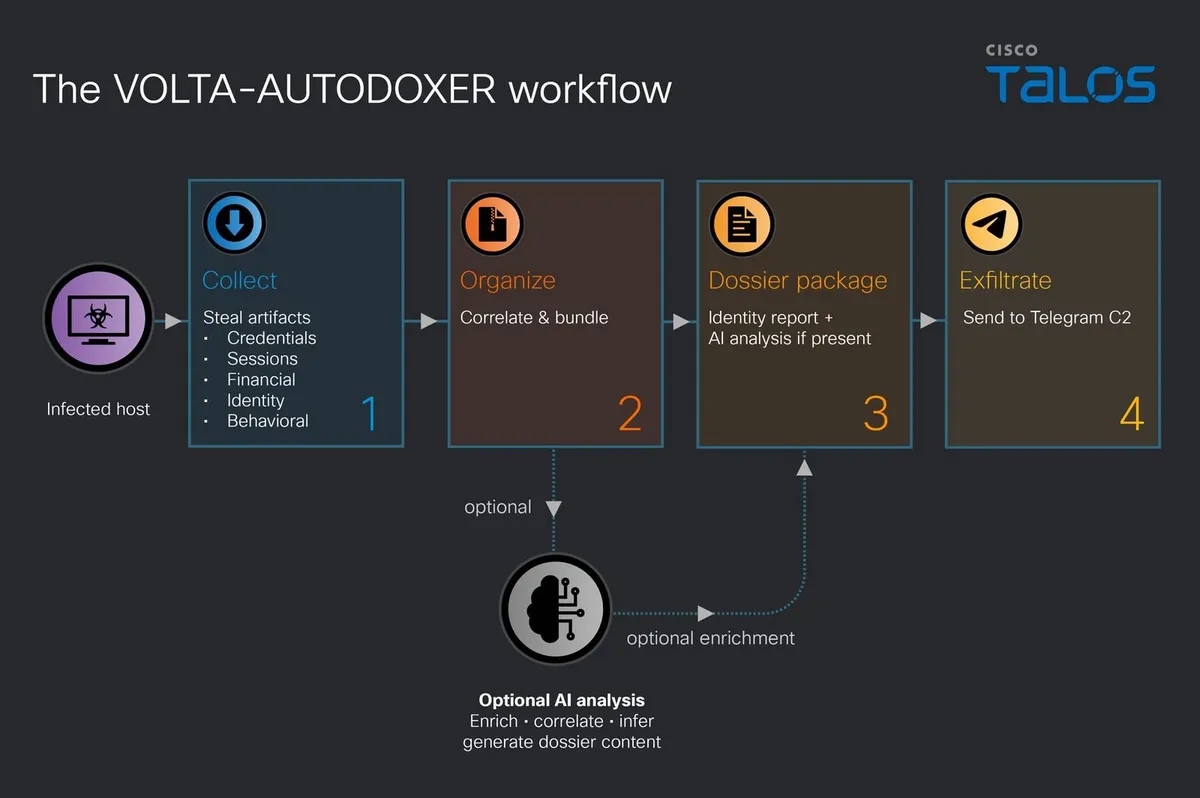
Сам список украденного для стилеров вполне типичен. Но именно обогащение превращает разрозненные пассивные данные в подробный профиль, по которому можно планировать дальнейшие действия против конкретного человека.
Собранная информация сначала сохраняется локально в файл Identity_Report.txt и сериализуется в JSON. После этого данные вместе с системным промптом отправляются POST-запросом в OpenRouter – популярный маршрутизатор, который даёт доступ к моделям разных разработчиков через единый API. Ответ модели записывается в AI_Analysis.txt, и оба файла уходят злоумышленнику в архиве volta_dox.zip.
Запрос к модели идёт через сетевое подключение самой жертвы. От ИИ требуется кратко оценить, насколько человек подходит в качестве цели, с обязательными ссылками на источники. Отдельный раздел "opsec" посвящён общему уровню защищённости жертвы, включая то, насколько аккуратно она обращается с паролями.
По умолчанию VOLTA использует Claude Opus 4.6, модель Anthropic, вышедшую в феврале 2026 года, с параметром temperature 0,2. Температура определяет степень случайности ответов модели относительно базового значения 1,0. Жёстко заданное низкое значение говорит о том, что оператору важна предсказуемость результатов.
Создатель вредоноса, судя по всему, заранее рассчитывал на отказы. VOLTA отслеживает характерные фразы отказа и слишком скудные ответы, после чего последовательно переключается на Kimi K2 от Moonshot AI, а затем на Gemini 2.5 Flash от Google. Если покупатель не указал API-ключ для OpenRouter, досье всё равно отправляется через Telegram, только без ИИ-анализа.
VOLTA, по всей видимости, создавался на продажу. В коде есть шаблон с шестью сменными слотами для собственного Telegram-канала, API-ключей и настроек, которые заполняются на этапе билда. Клиент передаёт свои значения и получает индивидуальный исполняемый файл.
Данные в слотах зашифрованы, но исследователям удалось извлечь их из файла. Если всё работает как задумано, покупатель получает ранжированные оценки жертв прямо в Telegram, не поднимая собственную инфраструктуру. Узкие места в этой схеме – только сторонние сервисы.
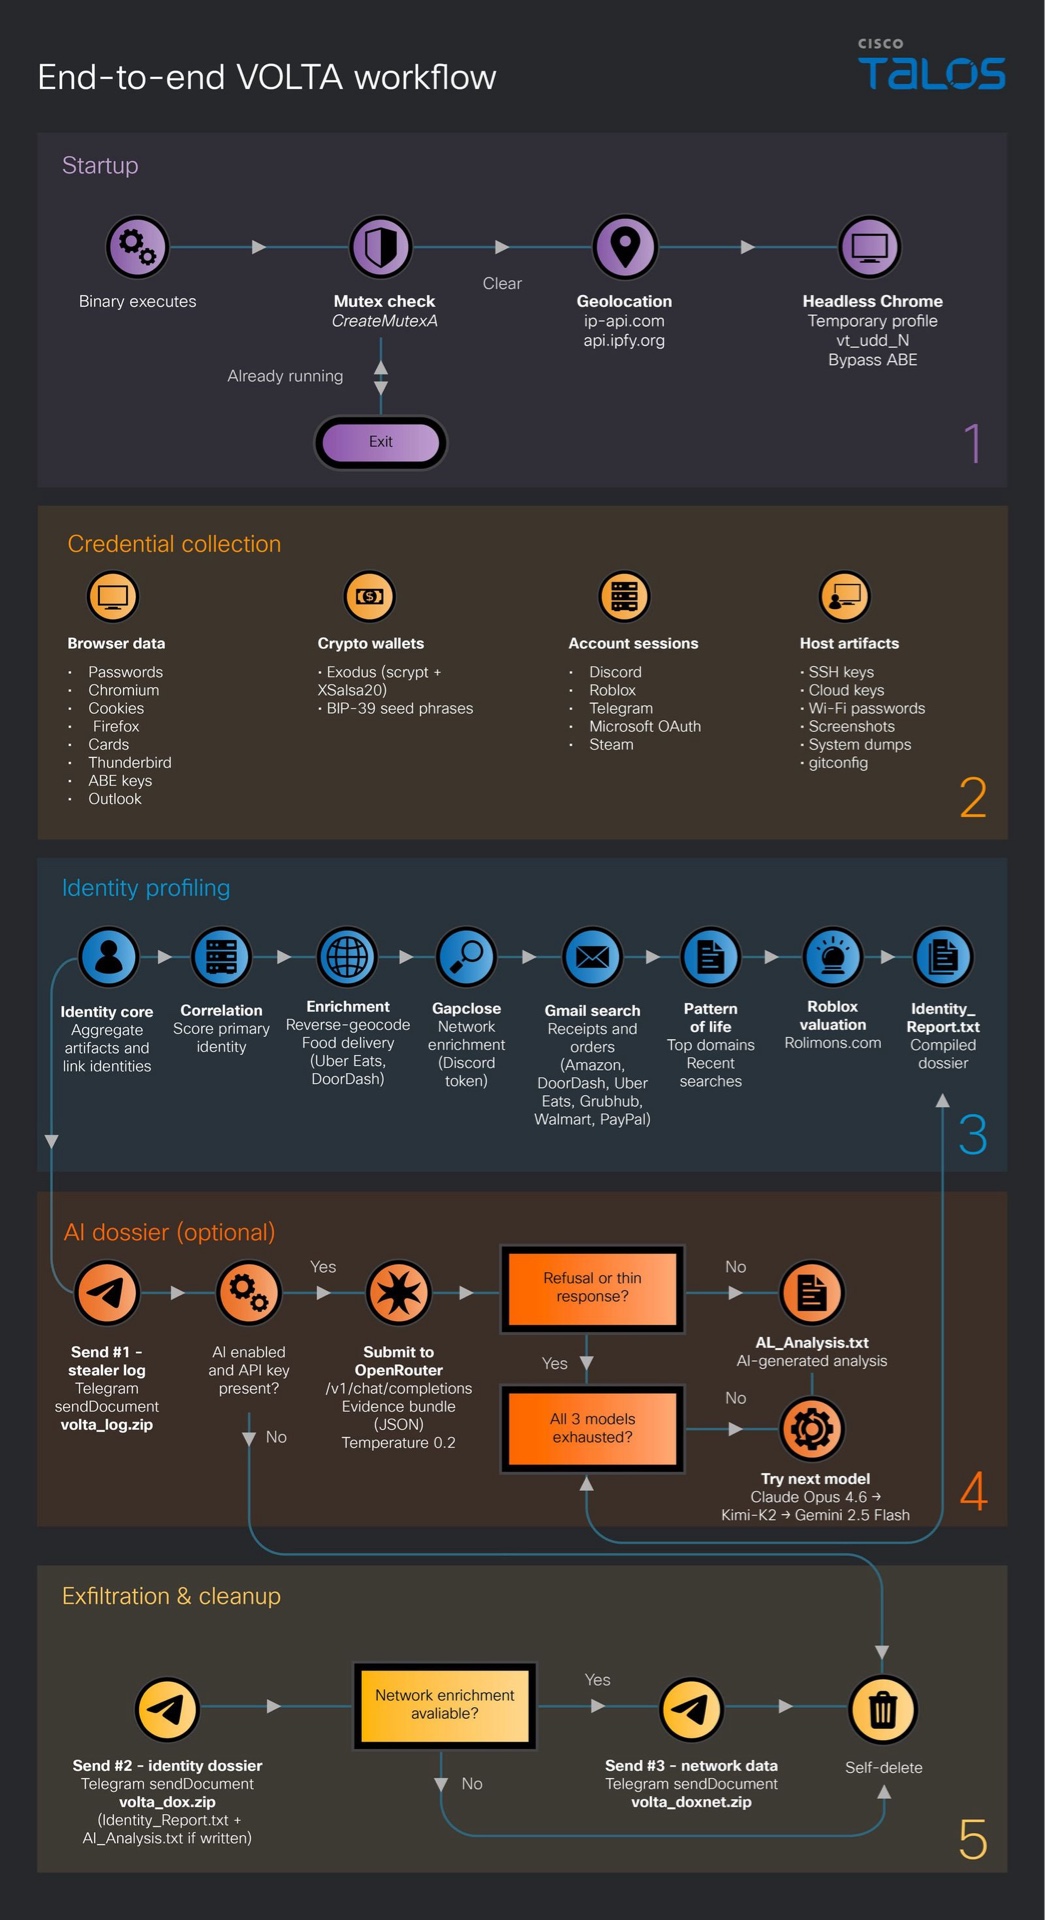
Кража токенов во многом держится на обходе App-Bound Encryption (ABE), механизма Chrome, который привязывает шифрование cookie-файлов к самому браузеру. VOLTA обходит защиту, запуская Chrome в headless-режиме, то есть без графического интерфейса. Политика контроля приложений, ограничивающая круг процессов, которым разрешён такой запуск, перекрывает этот путь расшифровки.
Такая мера лишает вредонос доступа к сессиям, сохранённым в Chrome. Остальную кражу данных, ИИ-анализ и отправку архива она при этом не останавливает.
После заражения основной исполняемый файл может удалить себя, но жертве стоит сохранить файл volta_debug.txt. Это журнал, где видно, какие данные были собраны и успешно ли прошёл запрос к языковой модели.
Все API-ключи и токены нужно отозвать или перевыпустить, а пароли сменить независимо от того, были ли они скомпрометированы. Средства из криптокошелька, сид-фраза которого хранилась в открытом виде, следует перевести на новый кошелёк. Новую сид-фразу лучше сгенерировать на девайсе, физически изолированном от сети.

ИИ-агенты в Minecraft погрязли в бюрократии вместо строительства цивилизации

Нет, не верьте паникерам – ИИ-пузырь не лопнул
По меркам возможного ИИ в VOLTA используется довольно узко, ведь модели можно задействовать и на других этапах атаки. Устойчивость к отказам моделей со временем может стать стандартным требованием для вредоносного ПО.
В сентябре уже описывался имплант для Windows, где следующий шаг определяли голосованием до четырёх языковых моделей, а на этой неделе обнаружили программу, способную переключаться на собственный API-ключ OpenAI жертвы.
Пока ИИ в подобных схемах заменяет аналитика, который раньше вручную разбирал украденные данные. Следующим шагом могут стать и другие стадии атаки.
- Американские регуляторы боятся за будущее банков – их пугают кибератаки, ИИ и китайцы
- Microsoft временно отключила Ask Copilot на панели задач из-за резкой критики ИИ в Windows 11
- Билл Гейтс назвал главную угрозу ИИ – кибератаки на банки и энергосети возможны уже сегодня
Об авторе